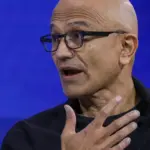
Satya Nadella ha ammonito che una parte consistente delle infrastrutture critiche americane contiene componenti software non correggibili, destinati a diventare bersagli privilegiati nell’era degli attacchi informatici assistiti dall’intelligenza artificiale. Il CEO di Microsoft è intervenuto mercoledì al DealBook Summit del New York Times, allineando il proprio discorso alle crescenti preoccupazioni per la sicurezza informatica.
Approfondisci: Microsoft richiede nuove salvaguardie per l’IA
«Remember, there is a lot of stuff in our critical infrastructure that’s unpatchable», ha dichiarato Nadella. «I mean, think about all the firmware and the chillers [a cooling device often used in data centers] and the HVAC systems everywhere else. So all of that, by the way, they’re on the internet». Il manager ha quindi indicato firmware, chillers e sistemi HVAC collegati a internet come esempi di dispositivi che, una volta connessi, possono risultare impossibili da aggiornare.
Il collegamento con la rete di dispositivi un tempo considerati poco intelligenti ha trasformato l’infrastruttura stessa in un punto di esposizione rilevante. Lo stesso ragionamento vale, secondo Nadella, per i sistemi di trasporto: «Nadella ha riferito che sistemi di trasporto presentano numerosi componenti con firmware non correggibile». Il risultato è un patrimonio tecnologico ampio e frammentato, nel quale la presenza di vulnerabilità non implica necessariamente la possibilità di eliminarle.
L’IA accelera attacchi e correzioni
«L’uso dell’intelligenza artificiale ha reso più facili da eseguire attacchi informatici sofisticati.» Questa circostanza sta modificando il rapporto tra individuazione delle falle e loro correzione. Nadella ha ricordato che gli strumenti attuali individuano le vulnerabilità con efficacia, ma che le aziende disponevano in precedenza di più tempo per testare le patch, comprendere la situazione e distribuirle. Il margine di attesa è ormai ridotto al minimo.
«Le patch devono essere applicate in produzione immediatamente perché vengono sfruttate attivamente, ma questo processo può creare instabilità.» Il responsabile di Microsoft ha descritto un paradosso operativo: una correzione disponibile può essere già impiegata dagli aggressori nel momento in cui viene pubblicata. Per questo motivo, Nadella ha indicato la necessità di modernizzare i sistemi e di valutare il vettore di minaccia e la capacità di rilevare e difendersi in tempo reale.
Il caso Outlook e la risposta di Microsoft
Il discorso si è inserito nel contesto di una serie recente di interruzioni su larga scala, tra cui una che ha coinvolto Microsoft Outlook. Altre hanno riguardato NSA, FFA e Apple. Sulla causa di questi eventi sono circolate ipotesi di attacchi informatici, negate però dagli ufficiali competenti. «Il problema globale di Microsoft Outlook è stato causato da un «latent bug» che ha prodotto una «perfect storm».»
«Microsoft ha avviato un «incident response» e applicherà gli insegnamenti raccolti, inclusi quelli relativi all’architettura e alle operazioni.» Nadella ha così indicato un percorso che unisce correzione immediata, revisione delle scelte architetturali e modifica delle procedure operative, con l’obiettivo di ridurre l’esposizione delle infrastrutture critiche.