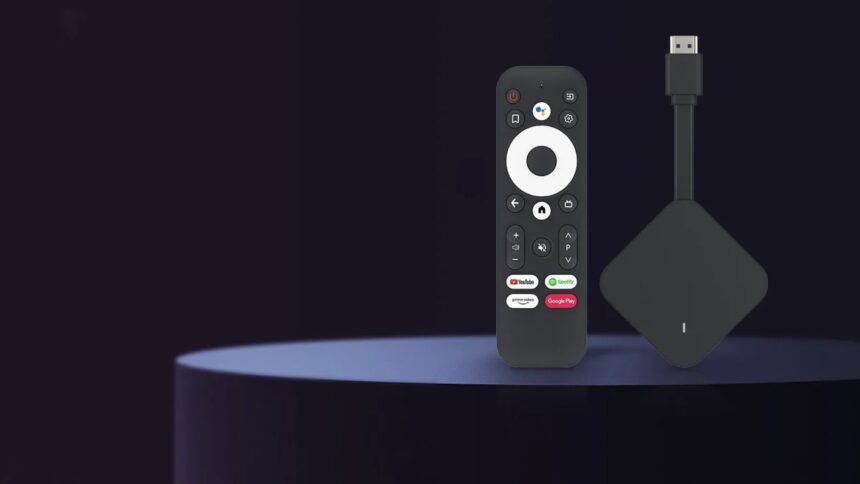
Google ha individuato una backdoor in oltre 1 milione e 300 mila dispositivi Android, che avrebbe consentito a un produttore cinese di utilizzarli per attività informatiche illecite senza il consenso dei proprietari. L’azienda ha attribuito la responsabilità a Videostrong Technology Co., società con sede a Shenzhen, in Cina, e ha dichiarato di aver smantellato l’infrastruttura attraverso la quale i dispositivi venivano controllati.
Approfondisci: Google smantella la botnet XCPE creata da un partner Android
Il produttore avrebbe inserito direttamente nei dispositivi commercializzati con diversi marchi un codice progettato per generare profitti illeciti. “Videostrong Technology Co. avrebbe integrato codice malevolo direttamente nei dispositivi commercializzati con diversi marchi.” Le apparecchiature compromesse sarebbero state impiegate per frodi pubblicitarie, sottrazione di dati e instradamento di traffico di rete non autorizzato.
La conseguenza per Videostrong è stata l’interruzione immediata dei rapporti commerciali con Google. “Google ha interrotto i rapporti con Videostrong, impedendogli di realizzare o vendere dispositivi Android certificati e di fornire software destinato a questi prodotti.” Il produttore non potrà quindi più immettere sul mercato dispositivi Android certificati, né realizzare software destinato a questa tipologia di prodotti.
Una botnet costruita per generare profitti
Le indagini condotte dal gruppo Threat Intelligence di Google avrebbero ricostruito lo sviluppo intenzionale della backdoor e della botnet. “Videostrong avrebbe venduto l’accesso ai dispositivi compromessi a gruppi criminali, consentendo l’installazione di ulteriori moduli malware.” Il controllo delle apparecchiature veniva così ceduto a organizzazioni criminali, che potevano arricchirle con componenti aggiuntivi e sfruttarne le funzioni.
I moduli installati producevano traffico pubblicitario fraudolento, inserivano gli apparecchi in reti di proxy residenziali senza alcuna comunicazione agli utenti e permettevano la distribuzione di altro software malevolo. In quest’ultimo caso, le macchine infette diventavano una risorsa disponibile per soggetti esterni, capaci di utilizzare la connessione Internet e l’indirizzo IP dei dispositivi per operazioni non autorizzate.
Un’infezione estesa a più categorie di prodotti
La compromissione non riguardava un singolo modello o una specifica marca. Google ha individuato codice malevolo inserito in numerosi dispositivi prodotti nel corso di diversi anni, a dimostrazione di una prassi estesa e non circoscritta a un singolo prodotto o a un determinato lineup.
La maggior parte delle apparecchiature compromesse era costituita da TV box basati su Android. Nell’elenco figuravano anche altri prodotti IoT, fra cui apparecchi per la telemedicina, macchine per il karaoke e schermi destinati alla segnaletica digitale. La varietà dei dispositivi coinvolti rende l’infezione trasversale rispetto alle categorie commerciali interessate.
Il malware si attivava dopo il primo avvio
Per rendere più difficile l’individuazione della minaccia, Videostrong avrebbe utilizzato tecniche di offuscamento. Il malware veniva caricato soltanto dopo il primo avvio dell’hardware e si nascondeva all’interno della procedura di inizializzazione del dispositivo.
Questa strategia consentiva agli utenti di utilizzare normalmente i prodotti senza accorgersi che fossero entrati a far parte di una rete controllata da terzi. La minaccia restava quindi celata dietro un funzionamento apparentemente regolare, mentre le macchine venivano utilizzate per finalità che i proprietari non avevano autorizzato.
Lo smantellamento e le nuove procedure di revisione
Google ha dichiarato di aver disattivato i domini di comando e controllo, cioè i server preposti a impartire direttive ai moduli malevoli e a coordinare le attività degli apparecchi infette. “L’accesso a ulteriori 10 milioni di dispositivi compromessi dovrebbe essere interrotto dall’intervento di Google.” Secondo le stime dell’azienda, questi dispositivi sarebbero raggiungibili attraverso canali di distribuzione indipendenti utilizzati dagli affiliati criminali, che non avrebbero necessariamente un legame con Videostrong.
Oltre alla decisione di interrompere la collaborazione con Videostrong, Google ha modificato le procedure di revisione applicate ai produttori di dispositivi Android. L’obiettivo dichiarato è individuare più efficacemente eventuali componenti malevoli integrati nel software prima che i prodotti arrivino sul mercato, riducendo le possibilità che dispositivi compromessi vengano distribuiti e attivati inosservati.